Eine E-Mail verspricht eine Wunderkapsel, eine dringende Behandlung oder ein exklusives Angebot. Die angezeigte Adresse enthält „Google“. Ist die Nachricht deshalb vertrauenswürdig? Nein. Betrüger können Dienste bekannter Anbieter nutzen, um ihre eigenen Inhalte zu veröffentlichen. Eine echte Google-Adresse sagt daher nichts über die Seriosität einer beworbenen Seite aus.
In diesem Beitrag zeigen wir Ihnen, wie Sie verdächtige E-Mails erkennen – und was Sie tun sollten, wenn Sie bereits auf einen Link geklickt haben.
Fünf Fragen vor dem Klick
Sie müssen keine technischen E-Mail-Kopfzeilen lesen, um viele Betrugsversuche zu erkennen. Nehmen Sie sich bei einer unerwarteten Nachricht kurz Zeit für diese Fragen:
- Habe ich diese Nachricht erwartet? Eine Rechnung, Lieferung, Kontoänderung oder Werbung, mit der Sie nichts anfangen können, ist ein Grund zur Vorsicht.
- Passen Absendername und E-Mail-Adresse zusammen? Ein Name wie „Apotheken-Zulassung“ beweist nichts. Schauen Sie sich auch die angezeigte E-Mail-Adresse an.
- Wohin führt der Link wirklich? Am Computer können Sie den Mauszeiger über einen Link halten, ohne zu klicken. Die dabei angezeigte Zieladresse kann vom sichtbaren Text abweichen. Auf dem Smartphone ist diese Prüfung oft schwieriger – im Zweifel den Link nicht benutzen.
- Soll ich sofort handeln? Drohungen, knappe Fristen und angeblich nur kurz verfügbare Angebote sollen schnelle, unüberlegte Entscheidungen auslösen.
- Soll ich Daten eingeben, etwas bezahlen oder eine Datei öffnen? Prüfen Sie eine unerwartete Aufforderung immer über einen unabhängigen Weg.
Ein einzelnes Warnzeichen beweist noch keinen Betrug. Kommen mehrere zusammen, sollten Sie nicht klicken, nicht antworten und die Nachricht zunächst unabhängig überprüfen.
Warum Google-Links täuschen können
Bei einem Link muss man zwischen der technischen Plattform und dem Anbieter des Inhalts unterscheiden. Google Cloud Storage ist ein Speicherdienst. Auch Dritte können dort – abhängig von ihren Einstellungen – Dateien und Webseiten bereitstellen.
Ein Link kann deshalb tatsächlich auf Google-Infrastruktur führen, während die beworbene Seite von einem völlig anderen Anbieter stammt. Google ist in diesem Fall nicht automatisch der Absender der E-Mail und bestätigt auch nicht die Aussagen auf der Seite.
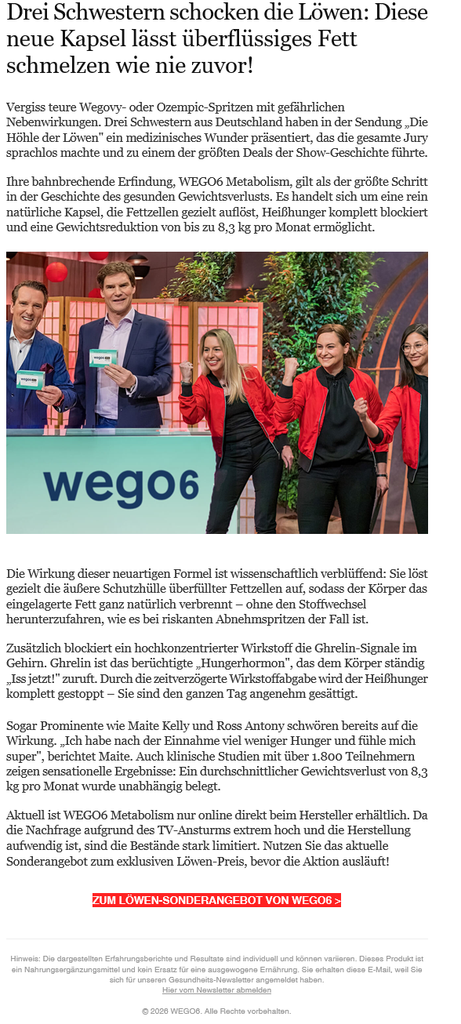
Ein Beispiel: Der Wego6-Spam, versendet vom Spammer support [@] longmabookcn.com
So lesen Sie eine Adresse
Die folgenden Adressen sind absichtlich entschärft: Die Punkte wurden durch [.] ersetzt. So lassen sich die Beispiele nicht versehentlich öffnen.
| Angezeigte Adresse | Bedeutung |
|---|---|
storage[.]googleapis[.]com/beispiel-bucket/angebot.html | Die Datei liegt dem Adressformat nach bei Google Cloud Storage. Über den Inhalt und seinen Anbieter sagt das nichts aus. |
beispiel-bucket[.]storage[.]googleapis[.]com/angebot.html | Ebenfalls ein mögliches Adressformat für Google Cloud Storage. Der Bucketname ist kein Vertrauensnachweis. |
storage[.]googleapis[.]com[.]beispiel[.]invalid/angebot | Keine Google-Cloud-Storage-Adresse. Der tatsächliche Host endet auf beispiel[.]invalid. |
beispiel[.]invalid/storage[.]googleapis[.]com/angebot | Ebenfalls keine Google-Cloud-Storage-Adresse. Der Google-ähnliche Teil steht nur im Pfad. |
Entscheidend ist der Teil der Adresse vor dem ersten Schrägstrich nach dem Hostnamen. Ein Schloss-Symbol oder eine verschlüsselte Verbindung bedeutet lediglich, dass die Verbindung zu diesem Host geschützt ist. Es ist kein Gütesiegel für das Angebot.
Ein Beispiel aus der Praxis
Eine E-Mail wirbt für eine angebliche Abnehmkapsel. Sie beruft sich auf eine bekannte Fernsehsendung, verspricht außergewöhnliche Ergebnisse und drängt wegen „begrenzter Bestände“ zur Bestellung. Der Link führt zu einer HTML-Datei auf Google Cloud Storage. Die Absenderadresse gehört dagegen zu einer ganz anderen, unbekannten Domain.
Ob die Zielseite zusätzlich Zugangsdaten oder Zahlungsinformationen abgreift, lässt sich allein aus der E-Mail nicht sicher feststellen. Die Kombination der Warnzeichen reicht jedoch aus, um den Link nicht zu öffnen und nichts zu bestellen.
Seien Sie besonders vorsichtig, wenn eine Nachricht mit angeblichen Studien, Prominenten, medizinischen Wirkungen oder Zeitdruck wirbt. Solche Behauptungen sollten Sie unabhängig überprüfen – nicht über die Links in der Werbemail.
So prüfen Sie eine Nachricht sicher
Wenn eine E-Mail angeblich von einem Unternehmen stammt, bei dem Sie Kunde sind, öffnen Sie dessen Website über ein eigenes Lesezeichen, eine selbst eingegebene Adresse oder die Ihnen bekannte App. Verwenden Sie nicht den Link oder die Telefonnummer aus der verdächtigen Nachricht.
Diese Aussagen sind keine Entwarnung:
- „Die E-Mail kennt meinen Namen.“ Auch Betrüger können persönliche Daten kennen.
- „Die Nachricht ist fehlerfrei geschrieben.“ Phishing-E-Mails müssen keine Rechtschreibfehler enthalten.
- „Sie ist im Posteingang gelandet.“ Spamfilter erkennen nicht jeden Betrugsversuch.
- „Ich kann mich über den Link abmelden.“ Auch ein Abmeldelink kann zu einer verdächtigen Seite führen oder die Nutzung Ihrer Adresse bestätigen.
- „Die Adresse gehört zu Google.“ Eine bekannte Plattform macht fremde Inhalte nicht automatisch seriös.
Wenn Sie eine verdächtige E-Mail erhalten, markieren Sie sie im Mailprogramm als Spam oder Phishing. In einem Unternehmen sollten Sie sie gegebenenfalls zusätzlich an Ihre IT oder Ihren zuständigen Ansprechpartner melden. Für eine technische Untersuchung ist die Originalnachricht hilfreicher als ein Screenshot allein.
Was tun, wenn Sie bereits geklickt haben?
Sie haben nur die Seite geöffnet? Schließen Sie sie. Geben Sie keine Daten ein und laden Sie nichts herunter. Informieren Sie im Unternehmen Ihre IT, insbesondere wenn die Seite eine Anmeldung, Zahlung oder einen Download angeboten hat.
Sie haben ein Passwort eingegeben? Ändern Sie es sofort über die selbst aufgerufene offizielle Website oder App. Falls Sie das Passwort auch anderswo verwenden, ändern Sie es dort ebenfalls. Informieren Sie Ihre IT, damit weitere Schutzmaßnahmen geprüft werden können.
Sie haben Zahlungsdaten eingegeben oder eine Zahlung ausgelöst? Kontaktieren Sie umgehend Ihre Bank oder den Zahlungsanbieter über eine Ihnen bereits bekannte, offizielle Telefonnummer oder App.
Sie haben eine Datei geöffnet oder Software installiert? Melden Sie den Vorfall sofort Ihrer IT. Löschen Sie nicht einfach nur die E-Mail: Für die Untersuchung kann sie als Beweismittel wichtig sein.
Der wichtigste Merksatz
Prüfen Sie nicht nur, ob ein Link zu einer bekannten Plattform führt. Fragen Sie sich, ob Absender, Anlass, Inhalt und Zieladresse zusammenpassen.
Wenn etwas nicht stimmig wirkt, ist der sicherste Klick: keiner.