Eine wichtige Rechnung, ein Angebot oder eine Terminbestätigung ist verschickt. Doch beim Empfänger landet die E-Mail im Spam. Manchmal kommt sie sogar gar nicht an.
Für Unternehmen ist das mehr als ein Ärgernis. Unbeantwortete Angebote und verspätete Rechnungen können unmittelbar Geld kosten.
Die gute Nachricht: Oft lässt sich die Ursache Schritt für Schritt finden. Dafür müssen Sie kein Fachmann für Mailserver sein. Vor allem sollten Sie DNS-Einstellungen nicht einfach auf Verdacht ändern.
Wir zeigen Ihnen, wie Sie vorgehen, welche Rolle SPF, DKIM und DMARC spielen und wann Sie Ihren Mailanbieter einschalten sollten.
Die Kurzfassung für Eilige
Wenn Ihre E-Mails im Spam landen oder nicht zugestellt werden, gehen Sie am besten so vor:
- Klären Sie, ob die Nachricht abgewiesen, im Spam abgelegt oder überhaupt nicht empfangen wurde.
- Prüfen Sie Ihre Domain mit dem kostenlosen twosteps E-Mail-Check.
- Kontrollieren Sie, welche Server tatsächlich E-Mails für Ihre Domain versenden.
- Prüfen Sie vorhandene Fehlermeldungen und die Authentifizierungsergebnisse.
- Korrigieren Sie DNS-Einstellungen erst, wenn die Ursache bekannt ist.
Der twosteps E-Mail-Check liest ausschließlich öffentlich verfügbare DNS-Einträge. Er verändert keine Einstellungen Ihrer Domain.
1. „Im Spam“ ist nicht dasselbe wie „nicht zugestellt“
Bei Problemen mit E-Mails hilft es, zunächst die drei häufigsten Situationen zu unterscheiden:
| Beobachtung | Mögliche Ursachen | Erster sinnvoller Schritt |
|---|---|---|
| Die E-Mail kommt zurück („Undelivered“, „Mail delivery failed“) | Empfängeradresse, DNS, Richtlinie, Reputation oder eine technische Ablehnung | Den SMTP-Fehlercode und die vollständige Fehlermeldung prüfen |
| Die E-Mail landet im Spam-Ordner | Authentifizierung, Absenderreputation, Inhalt, Beschwerdequote oder Empfängerfilter | SPF/DKIM/DMARC sowie die Nachrichteneigenschaften überprüfen |
| Der Empfänger findet die E-Mail überhaupt nicht | Verzögerung, Quarantäne, Regeln, Weiterleitungen, falscher Empfänger oder Ablehnung ohne sichtbare Meldung | Gesendet-Ordner, Serverprotokoll und Empfänger-Quarantäne prüfen lassen |
Wichtig: Aus dem bloßen Umstand, dass eine Nachricht nicht im Posteingang erscheint, lässt sich die Ursache nicht sicher ableiten. Erst eine Fehlermeldung oder die Prüfung der Nachricht liefert belastbare Hinweise.
1. Im Spam gelandet oder gar nicht zugestellt?
Zunächst sollten Sie unterscheiden, was mit der Nachricht passiert ist. Denn davon hängt die weitere Suche ab.
Die Nachricht kommt mit einer Fehlermeldung zurück.
Dann hat ein Mailserver die Nachricht abgewiesen oder konnte sie nicht zustellen. Häufig steht in der Rückmeldung ein Zahlencode. Dieser Code hilft, den Fehler einzugrenzen.
Die Nachricht liegt im Spam-Ordner.
In diesem Fall wurde die E-Mail angenommen. Der empfangende Dienst hält sie jedoch für unerwünscht oder verdächtig. Deshalb legt er sie nicht im normalen Posteingang ab.
Die Nachricht ist überhaupt nicht auffindbar.
Dann sollten Sie zusätzlich die Quarantäne und interne Filter prüfen. Auch eine Weiterleitung oder eine verzögerte Zustellung kann die Ursache sein.
Wichtig: Aus der bloßen Beobachtung lässt sich der Fehler noch nicht sicher bestimmen. Deshalb brauchen wir als Nächstes die Rückmeldung des Mailservers und einen Blick auf die Domain-Einstellungen
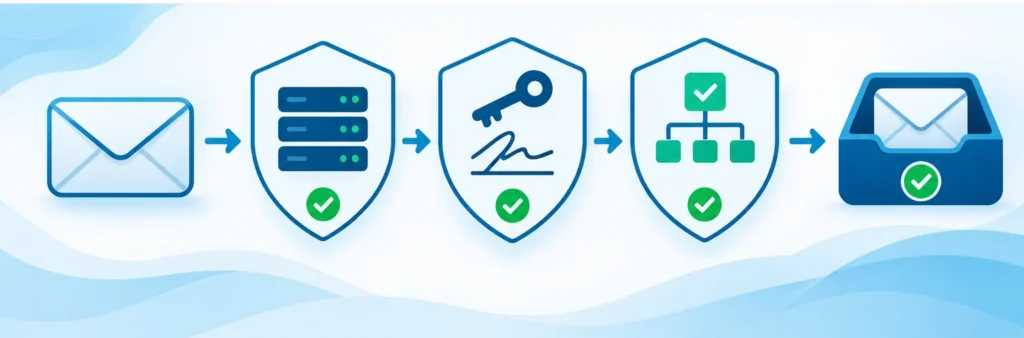
2. SPF: Welche Server dürfen für Ihre Domain senden?
SPF steht für Sender Policy Framework. Damit legt eine Domain fest, welche Server E-Mails mit ihrem technischen Absender verschicken dürfen.
Ein SPF-Eintrag gibt an, welche Server für eine Domain beziehungsweise den technischen Envelope-Absender E-Mails versenden dürfen.
Ein einfacher SPF-Eintrag sieht zum Beispiel so aus:
v=spf1 include:_spf.beispiel-anbieter.test ~allDer Eintrag verweist auf die erlaubten Server des angegebenen Anbieters. Wenn ein anderer Server eine Nachricht sendet, kann die SPF-Prüfung deshalb fehlschlagen.
Dabei sind vor allem zwei Endungen wichtig:
~all(Softfail): Der Versandserver ist vermutlich nicht erlaubt.-all(Fail): Der Versandserver ist laut SPF-Regel nicht erlaubt.
Ob die Nachricht trotzdem angenommen oder abgewiesen wird, entscheidet der empfangende Mailserver. SPF allein ist also keine Garantie für den Posteingang.
Ein Beispiel aus dem Alltag: Ein Unternehmen verschickt normale E-Mails über seinen Hoster. Rechnungen gehen jedoch über ein Buchhaltungsprogramm heraus. Außerdem versendet ein Newsletterdienst Werbemails.
Wenn einer dieser Dienste im SPF-Eintrag fehlt, kann es zu Fehlern kommen. Deshalb sollten Sie zunächst eine Liste aller genutzten Versanddienste erstellen.
Achten Sie außerdem darauf, dass Ihre Domain nicht mehrere getrennte SPF-Einträge enthält. Für die SPF-Prüfung darf es nämlich nur einen passenden v=spf1-Eintrag geben.
Welche Konsequenzen daraus entstehen, entscheidet der empfangende Mailserver.
Ein häufiger Fehler aus der Praxis:
Ein Unternehmen versendet normale E-Mails über seinen Hostinganbieter, Rechnungen jedoch über ein Buchhaltungssystem und Newsletter über einen weiteren Dienst.
Wenn nicht alle legitimen Versanddienste richtig berücksichtigt werden, können SPF-Prüfungen fehlschlagen.
Ebenso problematisch sind mehrere getrennte SPF-Einträge an derselben Domain. SPF sieht nur einen gültigen v=spf1-Record vor.
3. DKIM: Die digitale Unterschrift einer E-Mail
DKIM steht für DomainKeys Identified Mail.
Bei diesem Verfahren signiert der ausgehende Mailserver die Nachricht kryptografisch. Der empfangende Server kann anhand eines öffentlichen Schlüssels im DNS überprüfen, ob die Signatur gültig ist.
Der öffentliche Schlüssel wird unter einem sogenannten Selektor veröffentlicht, beispielsweise:
selector1._domainkey.ihre-domain.de
Allerdings kann jeder Anbieter eigene Selektornamen verwenden.
Deshalb ist eine wichtige Unterscheidung erforderlich:
Ein vorhandener DKIM-Schlüssel bedeutet nicht automatisch, dass jede ausgehende E-Mail korrekt signiert wird.
Und wenn ein Domaincheck keinen Schlüssel findet, muss DKIM nicht zwingend deaktiviert sein. Möglicherweise verwendet der Anbieter einen unbekannten Selektor.
Die zuverlässigsten Hinweise liefert die Prüfung einer tatsächlich versendeten Nachricht.
4. DMARC: Wie wird die Absenderdomain geschützt?
DMARC verbindet SPF und DKIM mit der sichtbaren Absenderdomain einer E-Mail.
Dabei geht es nicht nur darum, ob eine Nachricht irgendeine gültige Signatur besitzt. Die erfolgreiche Authentifizierung muss auch zur sichtbaren Absenderdomain passen.
Das bezeichnet man als Alignment.
Ein einfacher DMARC-Eintrag könnte so aussehen:
v=DMARC1; p=none;
Damit befindet sich DMARC im Überwachungsmodus.
Es wird keine besondere DMARC-basierte Zurückweisung oder Quarantäne angefordert.
Für einen stärkeren Schutz vor gefälschten Absenderdomains kommen später strengere Richtlinien infrage:
p=quarantine: Empfänger sollen nicht authentifizierte Nachrichten besonders behandeln, beispielsweise in Quarantäne verschieben.p=reject: Empfänger sollen solche Nachrichten zurückweisen.
Diese Einstellungen sollten nicht auf Verdacht aktiviert werden. Zuerst müssen sämtliche legitimen Versanddienste richtig konfiguriert sein.
5. So funktioniert der kostenlose TwoSteps E-Mail-Check
Wir haben ein öffentlich zugängliches Werkzeug entwickelt, mit dem Sie die wichtigsten DNS-Einstellungen einer beliebigen Domain prüfen können.
Jetzt SPF, DKIM und DMARC kostenlos prüfen
Sie benötigen dafür weder ein Kundenkonto noch Zugangsdaten.
Geben Sie einfach Ihre Domain ein. Der Check untersucht:
MX – Mailserver
Welche Mailserver sind im DNS für den Empfang Ihrer Nachrichten angegeben?
SPF – Erlaubte Absender
Ist ein SPF-Eintrag vorhanden und enthält er erkennbare Konfigurationsprobleme?
DKIM – Digitale Signatur
Sind unter häufig verwendeten Selektoren öffentliche DKIM-Schlüssel vorhanden?
DMARC – Absenderrichtlinie
Ist DMARC eingerichtet und welche Richtlinie wird verwendet?
Der Check stellt die Ergebnisse verständlich dar und weist auf mögliche Verbesserungen hin.
Wichtig: Ein erfolgreicher DNS-Check ist keine Garantie dafür, dass jede Nachricht im Posteingang landet. Auch die Reputation des Absenders und die Regeln des Empfängers spielen eine Rolle.
6. Warum landen E-Mails trotz korrektem SPF und DKIM im Spam?
Diese Frage hören Hostinganbieter regelmäßig.
Die Absenderauthentifizierung ist nur ein Bestandteil der Zustellbarkeit.
Weitere mögliche Ursachen sind:
Schlechte Absenderreputation
Wenn von einer IP-Adresse oder Domain auffällig viele unerwünschte Nachrichten verschickt wurden, kann das die Einstufung beeinflussen.
Ungewöhnliches Versandverhalten
Wer normalerweise wenige E-Mails verschickt und plötzlich mehrere tausend Nachrichten versendet, kann Sicherheitsfilter auslösen.
Beschwerden von Empfängern
Wenn viele Empfänger Ihre Nachrichten als Spam melden, verschlechtert das die Reputation.
Veränderte Versanddienste
Ein neuer Newsletteranbieter, ein Webshop-Plugin oder ein CRM kann Nachrichten über andere Server verschicken als bisher.
Technische Weiterleitungen
Weiterleitungen und Mailinglisten können SPF- oder DKIM-Prüfungen beeinflussen.
Individuelle Spamfilter
Empfangende Unternehmen verwenden teilweise eigene Sicherheitsrichtlinien.
Deshalb gilt: Auch eine Nachricht mit gültigem SPF, DKIM und DMARC kann als Spam eingestuft werden.
7. Was bedeuten Fehlermeldungen wie 550 oder 5.7.26?
Wird eine E-Mail zurückgewiesen, sollten Sie die vollständige Fehlermeldung aufbewahren.
Einige Beispiele:
| Fehlercode | Mögliche Bedeutung |
|---|---|
550 5.1.1 | Empfängeradresse möglicherweise unbekannt |
5.7.26 bei Gmail | Kann auf Probleme mit der Absenderauthentifizierung hinweisen |
5.7.515 bei Outlook.com | Kann auf nicht erfüllte Authentifizierungsanforderungen hinweisen |
421 oder andere 4xx-Codes | Häufig ein vorübergehendes Problem |
Die Codes sind keine universellen Fehlerübersetzungen. Entscheidend ist immer auch der begleitende Text des empfangenden Mailservers.
8. Was verlangen Gmail, Yahoo und Microsoft?
Die großen E-Mail-Anbieter haben ihre Anforderungen an Absender in den letzten Jahren verschärft.
Seit Februar 2024 gelten bei Gmail und Yahoo zusätzliche Anforderungen. Für normale Absender ist mindestens SPF oder DKIM relevant.
Für größere Versender gelten umfangreichere Anforderungen, unter anderem SPF, DKIM und DMARC sowie eine niedrige Spam-Beschwerdequote.
Microsoft hat seit Mai 2025 ebenfalls strengere Authentifizierungsanforderungen für größere Absender an private Outlook.com-Adressen eingeführt.
Bei Marketing-Nachrichten gelten zusätzlich Anforderungen an transparente und einfache Abmeldemöglichkeiten.
Das bedeutet nicht, dass jedes kleine Unternehmen dieselben Sonderregeln wie ein Newsletterdienst mit tausenden täglichen Empfängern erfüllen muss.
Eine korrekte technische Authentifizierung ist aber für jeden geschäftlichen Absender sinnvoll.
9. Die Checkliste für Ihre Domain
Wenn Ihre geschäftlichen E-Mails nicht zuverlässig ankommen, sollten Sie folgende Punkte kontrollieren:
- Ist die Empfängeradresse richtig?
- Gibt es eine konkrete Unzustellbarkeitsmeldung?
- Sind SPF und DMARC korrekt eingerichtet?
- Werden ausgehende Nachrichten tatsächlich mit DKIM signiert?
- Sind alle Versanddienste in der Authentifizierung berücksichtigt?
- Passt die authentifizierte Domain zur sichtbaren Absenderadresse?
- Gibt es Auffälligkeiten bei der Reputation des Absenders?
- Sind Empfängerfilter oder Quarantäneregeln beteiligt?
- Wurden kürzlich Mailserver, DNS-Einträge oder Versandprogramme geändert?
Bei unklaren Befunden sollte Ihr Mailanbieter den tatsächlichen Versandweg anhand von Protokollen und Authentifizierungsergebnissen untersuchen.
Fazit: Nicht raten, sondern prüfen
Wenn E-Mails im Spam landen, hilft es wenig, wahllos DNS-Einträge zu verändern oder Betreffzeilen umzuschreiben.
Der erste Schritt ist eine saubere Diagnose.
Mit unserem kostenlosen twotteps E-Mail-Check können Sie die öffentlich sichtbaren Grundlagen Ihrer Domain prüfen und mögliche Konfigurationsprobleme erkennen.
Wenn Sie Unterstützung bei Ihrem Hosting oder beim Wechsel des Anbieters benötigen, informieren Sie sich über unseren Wechselservice oder sprechen Sie persönlich mit uns.
Und wenn Sie sich zusätzlich für die Gestaltung seriöser Nachrichten interessieren, empfehlen wir unseren früheren Artikel „E-Mail-Zustellbarkeit – kein Glücksspiel, sondern Handwerk“.
Stand: November 2026. Die Anforderungen der Mailanbieter und einzelne SMTP-Fehlermeldungen können sich ändern.